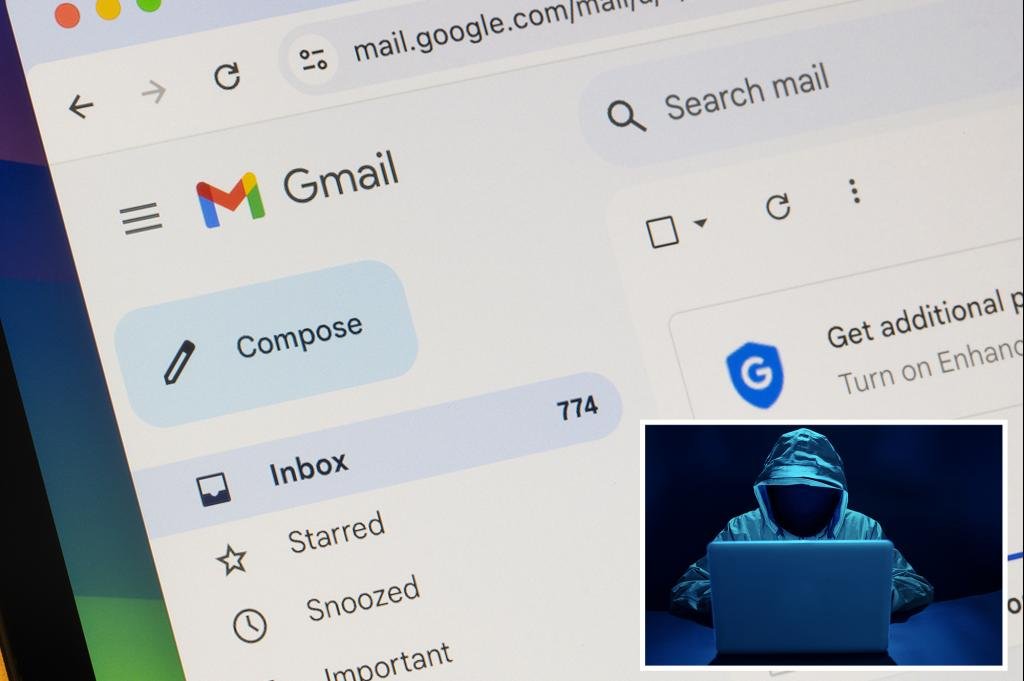
Google警告了超過25億GMAIL用戶,以更新密碼並加強其帳戶安全性,因為密碼黑客已經進行了大量的“成功滲透”。
建議用戶正在尋找可疑活動,並添加其他安全措施,例如兩個因子身份驗證(如果尚未)。
黑客通常可以通過發送帶有鏈接到假頁面的鏈接的電子郵件登錄到用戶分享其兩個因素身份驗證代碼來訪問Gmail密碼。
根據Google數據,雖然大多數用戶具有強大的獨特密碼,但只有三分之一定期更新這些密鑰。
另外,Google還建議客戶在 違反您自己的數據庫Salesforces
6月,他警告說,不好的參與者通過社會工程攻擊專注於人們 – 在IT員工支持的情況下擺姿勢,這“對員工欺詐特別有效”。
這種黑客在很大程度上損害了公開可用的數據,作為中小型企業的聯繫數據,但是黑客方法將來可以用於更嚴重的攻擊。
“我們認為,使用“ Shinyhunters”品牌的威脅參與者可以通過啟動數據洩漏網站(DLS)來升級其勒索策略,” Google在6月的博客文章中說s
“這些新的策略可能旨在增加對受害者的壓力,包括與薩爾斯福爾(Salsforce)涉及的最新Salesforce數據相關的策略。”

他在8月8日通過電子郵件通知了所有受此事件影響的用戶。
乍一看,Shinyhunters從Pokémon系列中取出了名字,於2020年成立,此後一直與AT&T,Microsoft,Microsoft,Santander和Ticketmaster等公司的幾種概況違規有關。


