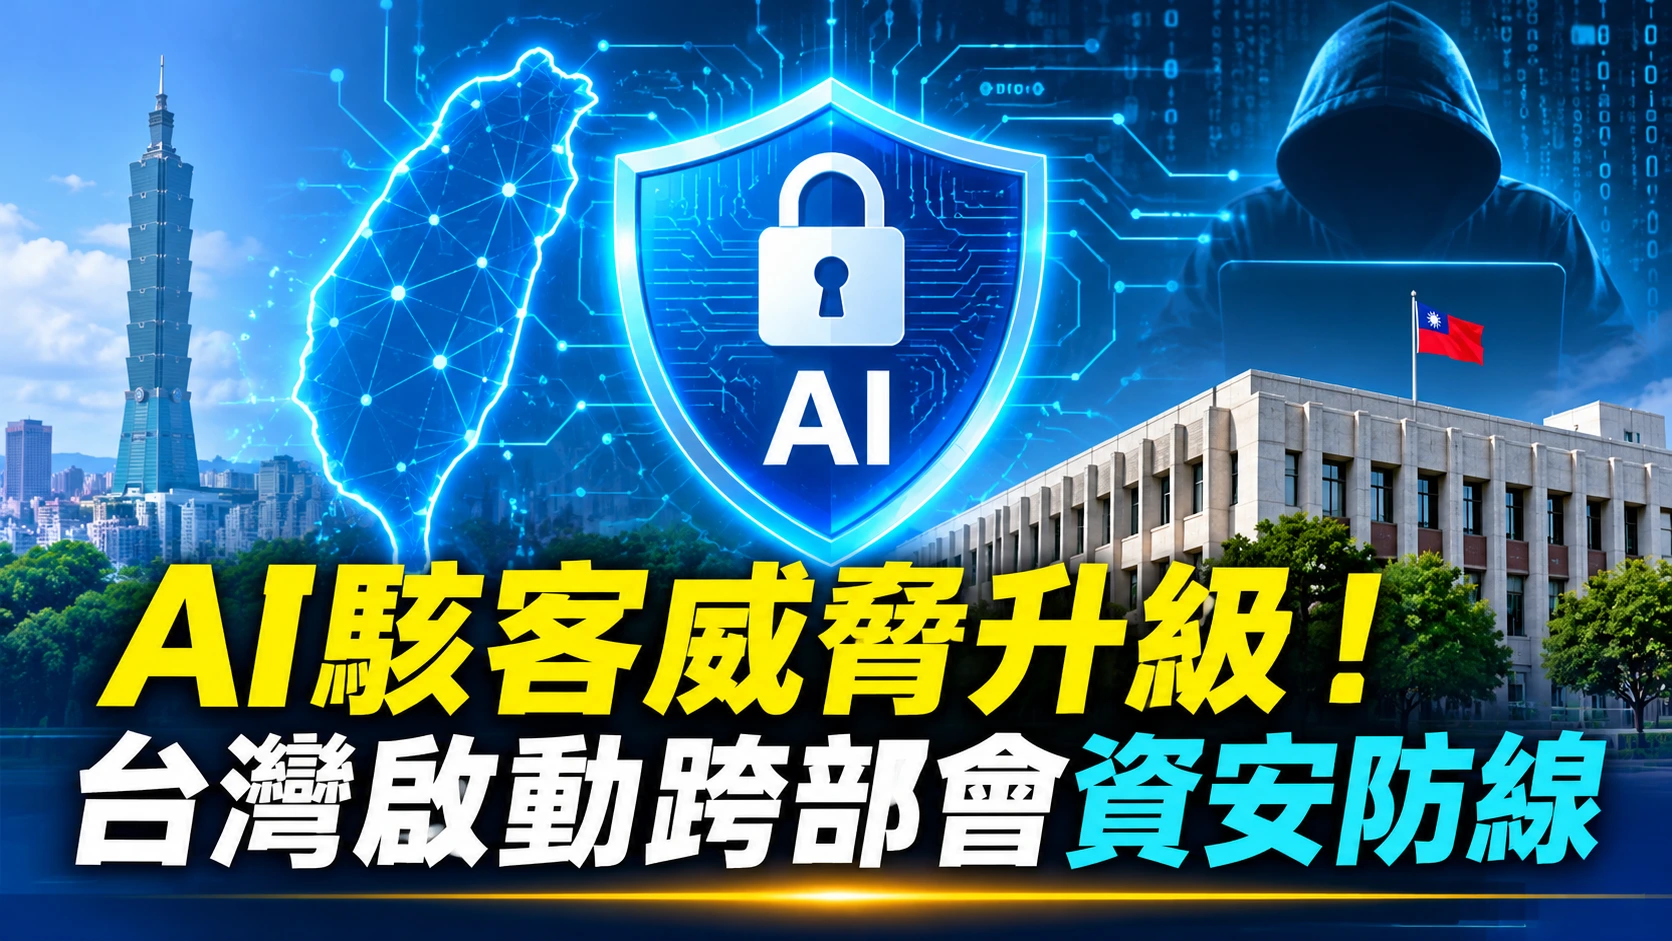
台灣數位發展部11月3日公布先進AI資安風險因應小組的防護工作進展,將結合相關政府部會、關鍵基礎設施主管機關及民間業者,加快威脅情資傳遞與防禦策略研議,因應人工智慧(AI)可能帶來的新型自動化駭客攻擊。
數位發展部次長楊佳玲當天出席由資通安全署及台灣電腦網路危機處理暨協調中心(TWCERT/CC)舉辦的2026台灣資安通報應變年會時表示,AI模型的能力持續提升,部分已具備接近專業駭客的能力,攻擊速度與規模也讓傳統防禦系統面臨更大壓力。中央社11月3日報導指出,政府已成立專責小組,協調跨部會資源,共同強化資安防護。
這項措施並非11月3日才首次提出。數位發展部資通安全署早在9月4日發布的官方政策文件中,就已確認成立先進AI資安風險因應小組,並規劃短、中、長期防護策略。
AI代理工具改變駭客攻擊模式
過去網路攻擊通常需要人員尋找系統漏洞、撰寫攻擊程式,再逐步執行入侵。AI技術加入後,部分工作可以透過自動化工具加速完成,從漏洞分析、攻擊路徑尋找,到攻擊行動的規劃,都可能受到影響。
楊佳玲在11月3日的資安年會中提到,AI代理工具(AI Agent)相關攻擊,以及近期程式語言PHP揭露的重大安全漏洞,都是資安署與國家資通安全研究院持續掌握的風險情資。
AI代理工具與一般聊天機器人不同,除了回應使用者指令,也能在授權範圍內執行多步驟任務。當這類工具被用於惡意用途,攻擊者可能利用自動化能力,提高漏洞搜尋及攻擊活動的效率。
這也意味著,企業與政府不能只依賴傳統防火牆或定期更新軟體。系統權限管理、漏洞修補、資料備份及異常活動監控,都需要納入整體防禦規劃。
根據中央社11月3日的報導,數發部已要求政府機關及關鍵基礎設施主管機關盤點重要系統、盡量降低曝險程度,並檢視老舊系統是否有必要停止使用。
政府提出短、中、長期三階段防禦策略
資安署9月4日公布的《政府因應先進AI資安風險政策》,將整體防護方向分成三個階段,並由先進AI資安風險因應小組協調推動。
短期策略以加速防禦為主,優先改善既有機制,導入能立即使用的防禦工具,縮短從發現漏洞、評估影響到完成修補的時間。政府也將運用國際業者提供的AI工具,以及自主研發工具,協助掃描重要系統,提早找出潛在風險。
中期策略則將防護範圍延伸至資訊與通訊產品及供應鏈。政府將從採購規範、產品安全和供應商管理著手,逐步落實安全設計理念,避免系統在開發或採購階段就留下安全弱點。
長期策略則著重國際合作與自主防禦能力。資安署計畫爭取使用國際先進AI模型,強化重大漏洞及新興威脅的情資分享,同時結合政府、產業、學界與研究機構,發展台灣自身的AI資安防禦技術。
完整政策內容可參考數位發展部資通安全署9月4日官方公告。官方文件也指出,先進AI對網路安全的實際影響仍會隨技術演進而改變,因此防護措施需要持續檢視與調整。
政府與企業都面臨防護升級壓力
這次防禦工作的影響範圍不只政府網站,也包括電信、能源、交通及其他關鍵基礎設施。這些系統一旦遭到攻擊,可能影響公共服務、企業營運及民眾日常生活。
另一項值得關注的安排,是TWCERT/CC持續提供民間企業資安事件通報、威脅情資分享、應變協調及國際合作服務。該中心自2024年1月起由國家資通安全研究院接手營運,提供全年24小時服務,協助資通安全管理法納管範圍以外的企業提升防護能力。
根據TWCERT/CC公布的2026年資安通報應變年會資訊,今年已是該年會舉辦的第十屆,11月3日於台大醫院國際會議中心舉行,並開放實體及線上參與。議題涵蓋AI應用安全、智慧化攻防及人機協作等方向。
從政策方向來看,台灣正在將AI資安從單一機關的技術工作,擴大為政府、企業與研究單位共同參與的防禦體系。不過,目前官方公開資訊尚未列出先進AI資安風險因應小組的完整成員名單、專項預算、會議頻率及量化績效目標,實際執行成效仍有待後續觀察。
接下來,政府各機關與關鍵基礎設施主管單位的系統盤點、漏洞修補及備份備援措施,將是檢驗這項政策能否落實的重要環節。數位發展部目前尚未公布該小組下一次會議的具體日期。
資料來源:中央社、數位發展部資通安全署、TWCERT/CC。